Hvornår er en sikkerhedskontrol implementeret?
Design, implementering og operationel effektivitet er forskellige vurderinger. Se, hvad der skal til for at kunne konkludere, at en kontrol er implementeret.
Design, implementering og operationel effektivitet er forskellige vurderinger. Se, hvad der skal til for at kunne konkludere, at en kontrol er implementeret.
Sårbarhedsscanning, penetrationstest, ISO 27001 eller ISAE-erklæring? Få overblik over hvad hver verifikationsform reelt beviser, og undgå falsk sikkerhed.
Se hvordan Bowtie modellen kan hjælpe med at visualisere og kommunikere it-risici til ledelsen og andre interessenter
Lær om fire forskellige tilgange til it-risikovurderinger og hvornår de bør bruges.
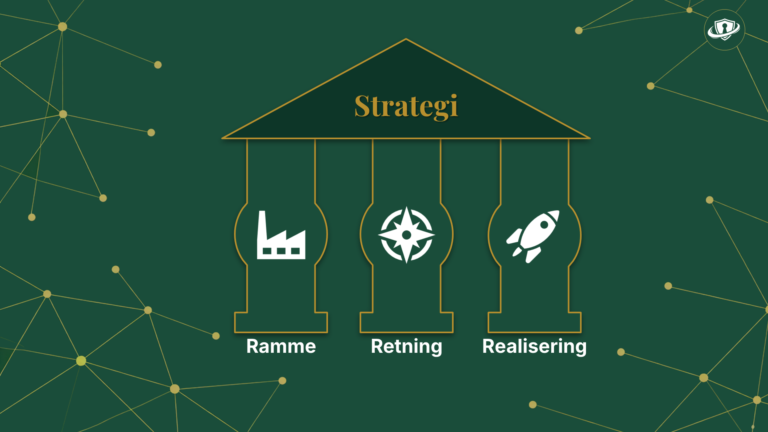
Se hvad en god it-sikkerhedsstrategi bør indeholde og hvordan man kan omsætte strategien til konkret handling
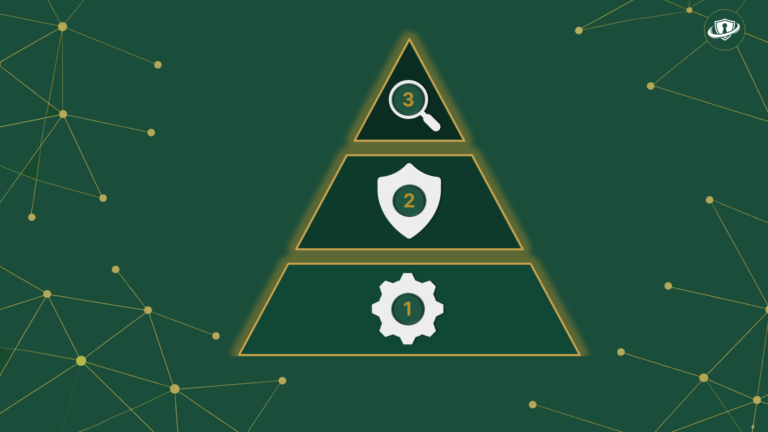
Lær hvordan sikkerhedsarbejdet kan organiseres på tværs af tre forsvarslinjer
Læs hvor og hvordan ansvaret for cyber- og informationssikkerhed bør placeres og hvordan det i praksis forankres i organisationen
Lær om bestyrelsens rolle og ansvar for cybersikkerhed
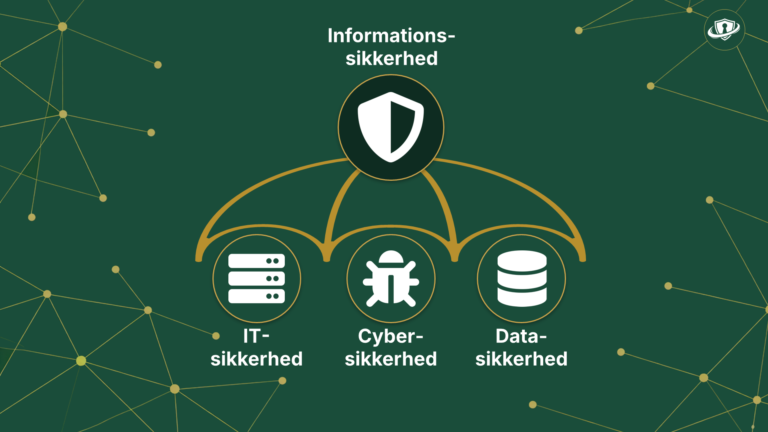
Forstå forskellen på og sammenhængen mellem
informationssikkerhed, it-sikkerhed, cybersikkerhed og datasikkerhed