
Bowtie-modellen: Et visuelt redskab til risikodialog
Et cyberangreb eller en sikkerhedshændelse er oftest resultatet af flere svagheder, der samlet set fører til systemnedbrud, tab af data eller anden skade.
Kompleksiteten mellem udnyttelse af forskellige sårbarheder og de forretningsmæssige konsekvenser kan derfor være svære at skabe et overblik over.
I dette indlæg præsenterer jeg Bowtie-modellen, der kan hjælpe med at visualisere og kommunikere kompleksiteten. Jeg har selv ofte brugt modellen til at præsentere cyberrisici til topledelsen, særligt i forbindelse med modenhedsanalyser, risikovurderinger og strategioplæg.
Min erfaring er, at mange ledelser ikke mangler information om trusler, risici og sikkerhedsniveau. De mangler derimod et klart billede af, hvordan trusler, kontroller og forretningsmæssige konsekvenser hænger sammen. Mange har også svært ved at omsætte en risikomatrice til konkrete beslutninger. Her kan Bowtie-modellen være et effektivt redskab, fordi den visualiserer sammenhængen mellem trusler, kontroller og konsekvenser for organisationen. Den understøtter dermed dialogen om, hvor organisationen bør investere tid, ressourcer og opmærksomhed for at reducere risikoen yderligere.
Modellen er derfor, efter min opfattelse, et af de bedste kommunikationsredskaber, når komplekse cyberrisici skal formidles til personer, der ikke arbejder med sikkerhed til daglig.
Hvad er Bowtie-modellen?
Bowtie-modellen er et visuelt risikorammeværk, der bruges til at analysere en given hændelse og dens mulige årsager og konsekvenser. Navnet kommer af den visuelle form, der ligner en butterfly:
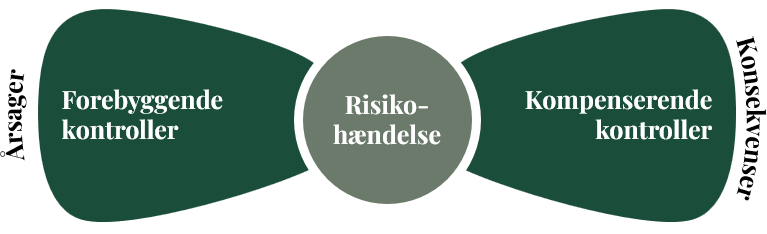
Modellen gør det synligt, hvad der kan føre til en hændelse (årsager), hvad selve hændelsen er (risikohændelse), hvilke konsekvenser den kan få, og hvilke kontroller der kan bremse forløbet før (forebyggende) og efter (kompenserende) hændelsen er indtruffet.
Bowtie-modellen stammer ikke fra cybersikkerhed. Den blev oprindeligt udviklet til risikostyring i procesindustrien og blev senere udbredt i blandt andet olie- og gasindustrien.
Siden er modellen taget i brug i en række andre brancher, fordi den på en enkel måde kan visualisere sammenhængen mellem årsager, hændelser, kontroller og konsekvenser.
I cybersikkerhed gør netop den sammenhæng nyttig. Modellen hjælper organisationer med at tænke både forebyggelse og skadebegrænsning på samme tid. Den gør det tydeligt ikke kun hvad der kan gå galt, men også hvad der skal være på plads, hvis det går galt.
Det gør modellen særligt relevant i organisationer, der arbejder med krav og rammeværk som NIS2, DORA og ISO 27001.
Modellens vigtigste dele
Bowtie-modellen består typisk af fem elementer.
Risikohændelse
Risikohændelsen er det centrale punkt i modellen. Det er den konkrete hændelse, man ønsker at analysere. Inden for it-sikkerhed kan det for eksempel være et vellykket phishingangreb, et datalæk, et ransomwareangreb eller et nedbrud på en kritisk tjeneste.
Årsager
Årsager er de forhold, der kan føre til en given hændelse. Det kan være tekniske svagheder, menneskelige fejl, manglende processer eller utilstrækkelige sikkerhedskontroller. En årsag er ikke en hændelse i sig selv, men den øger sandsynligheden for, at noget går galt. Ofte vil en sikkerhedshændelse have flere forskellige mulige årsager. Det er vigtigt at identificere alle relevante årsager til en given hændelse, så man samtidigt får identificeret alle relevante kontroller.
Konsekvenser
Konsekvenser er det, der kan ske, hvis hændelsen får lov til at udvikle sig. Det kan være økonomisk tab, driftstab, tab af data, regulatoriske sanktioner eller skade på omdømmet. En enkelt hændelse kan føre til flere forskellige konsekvenser på samme tid. Det er særligt relevant indenfor informationssikkerhed, hvor en datalækage både kan føre til regulatoriske sanktioner, skade på omdømme mv.
Forebyggende kontroller
Forebyggende kontroller ligger på venstre side af modellen. De skal forhindre, at en årsag udvikler sig til en hændelse. Det kan være adgangskontrol, segmentering, awareness træning, sikker konfiguration eller overvågning af sårbarheder. Fælles for dem er, at de vil reducere sandsynligheden for at en hændelse vil indtræffe.
Man kan bruge forskellige sikkerhedsstandarder og rammeværk til at identificere relevante kontroller. Jeg har eksempelvis brugt modellen sammen med ISO 27001/2, NIST CSF, CIS18, ISF’s SoGP, MITRE ATT&CK og organisationens egne kontrolrammeværk.
Kompenserende kontroller
Kompenserende kontroller ligger på højre side af modellen. De skal reducere skaden, når hændelsen allerede er sket. Det kan være planer for håndtering af hændelse, backup og gendannelse, isolation, kommunikationsplaner eller krisestyring. Fælles for dem er, at de vil reducere konsekvensen, hvis en hændelse indtræffer.
Også her kan der være god hjælp at finde i relevante standarder og rammeværk.
Modellens anvendelse til it-sikkerhed
Bowtie-modellen er især nyttig, fordi den skaber struktur i noget, der ellers hurtigt bliver uoverskueligt. Mange risikovurderinger ender med at liste en række problemer, men uden at vise sammenhængen mellem årsag, hændelse og konsekvens.
Bowtie-modellen binder det hele sammen og er især nyttig til brug for den scenarie-baserede risikovurdering, som jeg har skrevet om i fire tilgange til it-risikovurderinger.
Modellen er også god til dialog mellem faggrupper. Teknikere kan bruge den til at beskrive trusler og kontroller mere præcist. Ledelsen kan bruge den til at forstå, hvor risikoen ligger, og hvor der mangler handling. Det gør modellen velegnet til risikoworkshops, compliance dokumentation og ledelsesrapportering.
Modellen kan således anvendes både til visualisering af en enkelt hændelse og som ledelsesrapportering på tværs af forskellige trusselscenarier (typer af hændelser). Særligt sidstnævnte kan være et effektivt værktøj, når topledelsen (bestyrelse og direktion) skal have det samlede trusselsbillede og det nuværende sikkerhedsniveau præsenteret. Det hjælper både med at øge deres grundlæggende forståelse for cybersikkerhed og organisationens specifikke risici. Begge dele er nødvendige for at imødekomme bestyrelsens ansvar for cybersikkerhed.
Eksempel på anvendelse til en specifik hændelse
Forestil dig et phishingangreb rettet mod virksomhedens medarbejdere. Det er en af de hyppigst forekommende trusler for mange virksomheder.
Det vigtige her er ikke kun at fokusere på selve angrebet og dets konsekvenser. Det er også at vise, hvilke kontroller der kunne have stoppet det, og hvilke tiltag der kan begrænse skaden bagefter.
Dette eksempel viser, hvordan Bowtie-modellen kan bruges for et phishingangreb:
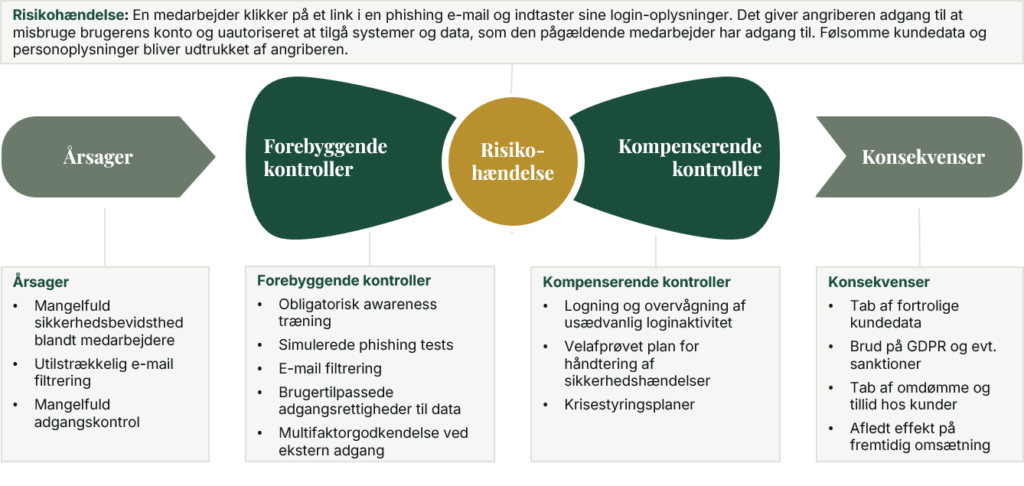
De forskellige elementer er nærmere beskrevet i tabellen:
|
Risikohændelse |
En medarbejder klikker på et phishing link, og angriberen får adgang til en legitim brugerkonto. Adgangen misbruges til at udtrække følsomme og fortrolige oplysninger om kunder. |
|
Årsager |
Mangelfuld sikkerhedsbevidsthed blandt medarbejdere kombineret med utilstrækkelig e-mail filtre og mangelfuld adgangskontrol (fx. krav om 2-faktor autentifikation ved ekstern adgang). |
|
Forebyggende kontroller |
Obligatorisk awareness træning, simulerede phishing tests, e-mail filtrering og multifaktorgodkendelse. |
|
Kompenserende kontroller |
Logning og overvågning, herunder eksempelvis automatisk kontospærring ved usædvanlig loginaktivitet, samt velafprøvede planer for håndtering af hændelser og kriser, når de indtræffer. |
|
Konsekvenser |
Tab af fortrolige kundedata kan medføre GDPR relateret bødeansvar eller sanktioner, samt tab af kundetillid med deraf afledt effekt på fremtidig omsætning og indtjening. |
Eksempel på anvendelse for flere hændelser
Nedenstående figur illustrerer Bowtie-modellen anvendt på tværs af flere forskellige typer af hændelser, der er grupperet i udvalgte scenarier:
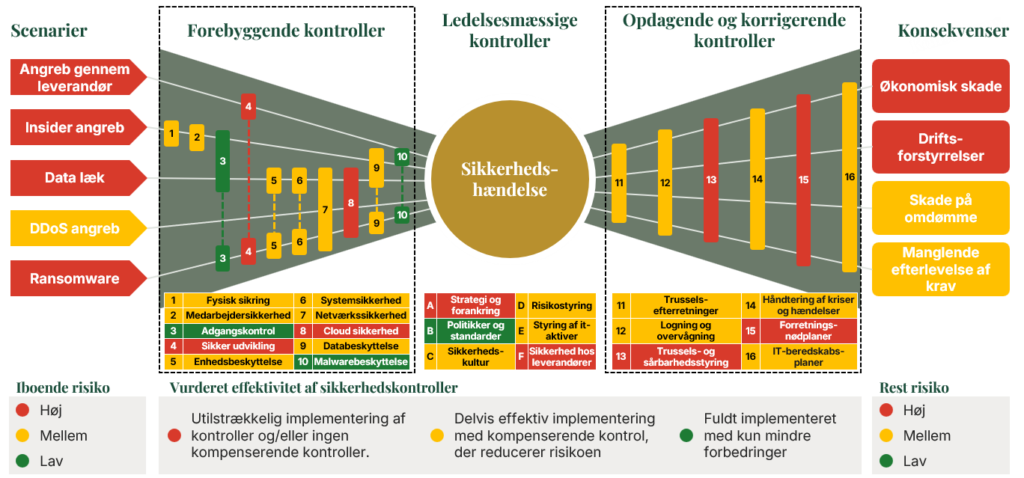
I dette eksempel er årsagerne erstattet af fem forskellige scenarier. Et scenarie er i princippet en risikohændelse i sig selv. Derfor vil man for hvert scenarie i oversigten kunne udarbejde en særskilt Bowtie-model, der viser de specifikke årsager, kontroller og konsekvenser.
Formålet med ovenstående eksempel er dog at give et samlet overblik over sikkerhedsniveauet i organisationen.
Farvekoder og risikoniveauer
Der er i eksemplet brugt forskelle farver, som indikerer risikoen for at et givet scenarie indtræffer både før (iboende risiko) og efter (rest risiko) de kontroller, som organisationen har iværksat. Oversigten bruger også farver til at vise om kontrollerne fungerer efter hensigten. Farvekoderne kan inddeles efter behov. I eksemplet er anvendt en simpel skala med tre forskellige niveauer for både risici og kontrollernes effektivitet. Jeg anbefaler dog, at skalaer tilpasse til organisationens øvrige arbejde med risikostyring, så samme termologi anvendes til at beskrive risici.
Opdeling af kontroller
I oversigten er kontrollerne for overblikkets skyld inddelt i forskellige områder og i henholdsvis forebyggende og kompenserende kontroller (i eksemplet anvendes opdagende og korrigerende).
Der er også tilføjet “ledelsesmæssige kontroller” til midten af figuren. Tanken med dem er at illustrere overordnede kontroller, der kan øge organisationens evne til at forebygge samt opdage og reagere på hændelser. Eksempelvis vil en stærk sikkerhedskultur kunne forebygge phishingangreb ved, at medarbejdere undlader at klikke på links i mistænkelige mails. På den anden side vil en sikkerhedsbevidst organisation også være mere opmærksom på mistænkelig adfærd og derfor hurtigere opdage og indrapportere en sådan via relevante kanaler. Dermed mindskes skaden, hvis en hændelse er indtruffet.
Måling af kontrollernes effektivitet
Selve vurderingen af, om kontrollerne er tilstrækkeligt implementeret, kan foretages på mange forskellige måder. Nogle organisationer har etableret løbende interne målinger af kontrollernes effektivitet i deres ISMS eller et GRC-system. I andre organisationer kan årlige modenhedsmålinger give en indikation af kontrolniveauet. Endelig kan andre organisationer vælge at få eksterne rådgivere til at hjælpe med kontrolvurderingen gennem en revision eller som en uafhængig modenhedsvurdering. Det kan være nødvendigt at benytte flere forskellige metoder og analyser for at få et fuldstændigt og retvisende billede af kontrolniveauet. Du kan læse mere om de forskellige verifikationsformer i dette indlæg.
I figuren er der anvendt linjer/tangenter til at illustrere, hvilke kontroller der hjælper med at forebygge hvert scenarie. Det hjælper sammen med farvekoderne til historiefortællingen til ledelsen:
Vi skal forbedre område XYZ for at øge beskyttelsen mod risiko A og B.
De kompenserende kontroller medvirker til at mindske konsekvenserne efter en hændelse er indtruffet, og vil ofte reducere konsekvenserne af alle typer af hændelser.
Modellens praktiske anvendelse
Bag modellen gemmes en masse kompleksitet og beslutninger. Jeg oplever særligt, at følgende spørgsmål giver anledning til en del drøftelser og overvejelser:
- Hvilke scenarier er relevante at medtage?
- Hvilke kontroller er relevante for at forebygge, opdage og reagere på en givet scenarie?
- Hvordan måler vi kontrollernes effektivitet og evne til at reducere risikoen?
- Hvordan opgør vi den resterende risiko og er risikoen
- Er den samlede risiko indenfor den definerede risikoappetit? Hvis ikke, hvilke yderligere sikkerhedstiltag er nødvendige for at nedbringe risikoen?
De fleste af spørgsmålene bør kunne besvares af organisationens risikostyringsramme. Hvis en sådan ramme endnu ikke etableret, er spørgsmålene en god anledning til at starte det arbejde.
Hvordan bruges modellen rigtigt?
En god model er konkret. Den bør ikke være for generisk, og den bør kunne bruges til noget i praksis. Som minimum bør den:
- Beskrive en eller flere klart afgrænsede hændelser
- Skelne tydeligt mellem årsager og konsekvenser
- Placere kontroller på den rigtige side af hændelsen
- Blive opdateret, når trusler, systemer eller processer ændrer sig
Modellen har både fordele og ulemper, som man skal være opmærksomme på:
|
Fordele |
Ulemper |
|---|---|
|
Den er visuel og let at forstå |
Den forenkler ofte komplekse og sammenhængende hændelser |
|
Den skaber fokus på konkrete kontroller |
Den kan give falsk tryghed, hvis kontroller ikke testes i praksis |
|
Den gør det lettere at identificere huller i forsvar og beredskab |
Den kan blive tung at vedligeholde i store organisationer med mange risici |
|
Den fungerer godt til dialog med ledelse og bestyrelse |
Den er afhængig af korrekte og præcise data om risici, herunder årsager og konsekvenser |
|
Den kan bruges til rapportering af gap analyser og dokumentation |
Jeg mener klart, at fordelene opvejer ulemperne. Bowtie-modellen er et effektivt værktøj til at skabe overblik og understøtte dialogen om cyberrisici. Men modellen bør ikke stå alene. For at give et retvisende billede af organisationens sikkerhedsniveau bør den udarbejdes med udgangspunkt i relevante datakilder herunder trusselsanalyser, risikovurderinger, incidentdata og løbende kontroltest.
Modellen repræsenterer et øjebliksbillede, men cybersikkerhed er kompleks og ikke statisk. Nye angrebsformer og metoder udvikles løbende. Derfor skal modellen løbende vedligeholdes. Det gælder både i forhold til de anvendte scenarier og de kontroller, der kan forebygge eller reagere på dem.
Jeg har også selv brugt Bowtie-modellen som input til udarbejdelse af strategier for cyber- og informationssikkerhed. Her kan modellen bruges både til at visualisere den nuværende situation og til drøftelsen af det ønskede sikkerhedsniveaue samt prioritering af indsatsområder for strategien. I sådanne situationer bør de aktuelle trusselsscenarier suppleres med et bud på nye og fremtidige trusler, der kan påvirke organisationen i strategiperioden. På den måde kan man være på forkant med trusselsudviklingen ved at indarbejde yderligere tiltag, der kan reducere de forventede nye trusler.
Opsummering
Bowtie-modellen er et enkelt, men stærkt værktøj til cybersikkerhed og operationel risikostyring. Den hjælper organisationer med at forstå, hvordan en hændelse opstår, hvad den kan føre til, og hvilke kontroller der både kan forebygge og begrænse skaden.
Styrken ligger især i det visuelle overblik og i evnen til at skabe fælles forståelse på tværs af teknik og ledelse. Jeg har i indlægget vist eksempler på, hvordan modellen kan bruges i praksis både til enkelte hændelser og på tværs af flere scenarier.
Bag modellen ligger en række metodiske valg og datakilder, som har stor betydning for kvaliteten af resultatet. Hvilke scenarier skal medtages? Hvordan vurderes kontrollernes effektivitet? Hvordan opgøres restrisikoen? Og hvordan sikres det, at rapporteringen bliver et retvisende beslutningsgrundlag for ledelsen? Det er ofte disse spørgsmål, der afgør, om Bowtie-modellen bliver et værdifuldt styringsværktøj eller blot en visuel illustration.
Bruges modellen rigtigt, kan den gøre komplekse risici mere konkrete og forståelige og hjælpe ledelsen til at træffe risikodrevne beslutninger om organisationens sikkerhed. Det hjælper med at sikre efterlevelse af krav fra fx NIS2 og DORA. Men endnu vigtigere, hjælper det også til at styrke organisationens sikkerhedsniveau.