
Fire tilgange til it-risikovurderinger
It-risikostyring er rygraden i enhver sikkerhedsorganisation. Risikovurderinger er nødvendige for at forstå og prioritere risici. Med dem får man et grundlag for at forstå, hvilke risici der følger med brugen af it-systemer og behandlingen af data, og hvordan de bør håndteres i forhold til organisationens risikoappetit. De giver også topledelsen et bedre beslutningsgrundlag, når sikkerhed skal prioriteres.
En risikovurdering kan have mange formål. Nogle gange handler det om at skabe et overblik. Andre gange om at vurdere, om en sikkerhedsinvestering kan betale sig. Og i andre tilfælde om at forstå, hvordan en angriber faktisk kan kompromittere et system.
Derfor findes der også flere tilgange til at lave en it-risikovurdering på. I dette indlæg gennemgår jeg fire tilgange til it-risikovurdering:
- Kvalitativ risikovurdering
- Kvantitativ risikovurdering
- Scenariebaseret risikovurdering
- Threat modeling
I indlægget viser jeg, hvad de forskellige tilgange kan bruges til og hvornår de giver mest mening at anvende.
Fire metoder og fire forskellige formål
De fire tilgange kan groft sagt placeres sådan:
|
Tilgang |
Primært formål |
|---|---|
|
Kvalitativ |
Skabe overblik og et fælles risikosprog |
|
Kvantitativ |
Understøtte prioritering og investeringsbeslutninger |
|
Scenariebaseret |
Gøre konkrete risici forståelige og handlingsorienterede |
|
Threat modeling |
Identificere konkrete tekniske angrebsveje og svagheder |
De fire tilgange er ikke indbyrdes konkurrenter. De forskellige tilgange bruges til at besvare forskellige spørgsmål. Vi kigger nærmere på hver af dem i de efterfølgende afsnit.
1. Kvalitativ risikovurdering: God til overblik
Den kvalitative tilgang er den mest udbredte i danske organisationer.
Her vurderer man risici ud fra kvalitative kriterier, som typisk er fastlagt i organisationens risikostyringspolitik og rammeværk. Ofte bruger man en risikomatrice, hvor sandsynlighed og konsekvens vurderes på skalaer som lav, mellem og høj.
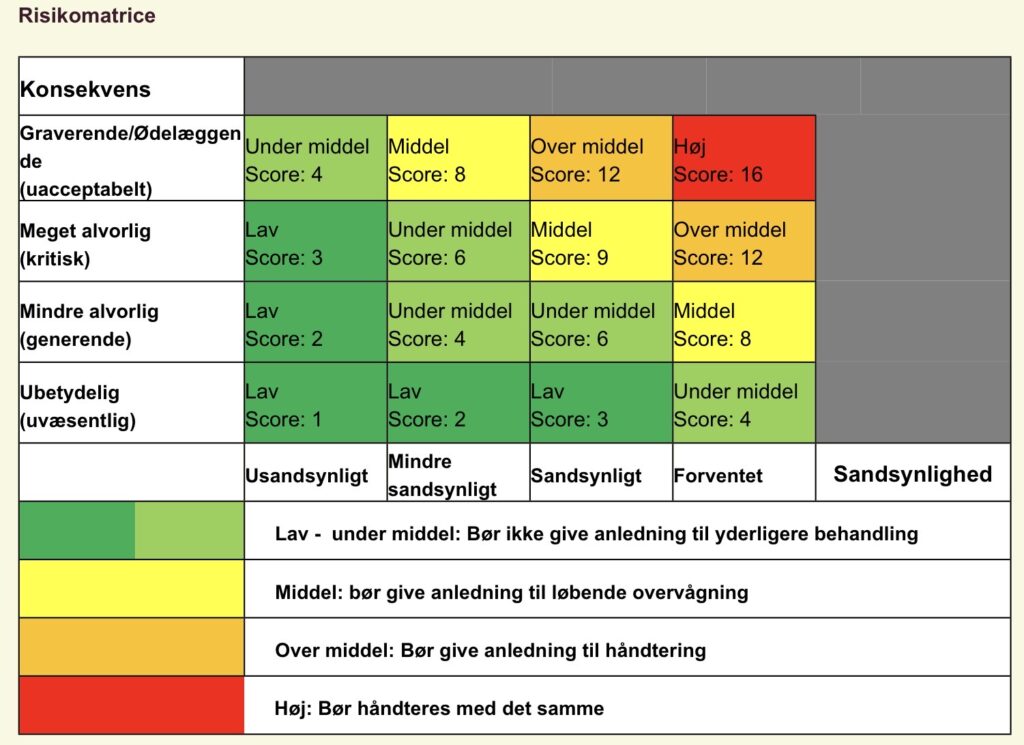
Kilde: Vejledning til risikostyring inden for informationssikkerhed
Vurderingen sker ofte som en workshop med risikoejere, sikkerhedsteamet og relevante fagpersoner. Her bruger man erfaring og faglig vurdering til at placere de enkelte risici i matricen.
Det er en af metodens store styrker. Den er hurtig, enkel og kræver ikke store datamængder. Man kan komme i gang med relativt få ressourcer, og mange interessenter kan være med i processen.
En farve er ikke et stærkt beslutningsgrundlag
Til gengæld er den kvalitative tilgang grovkornet.
En “høj” risiko betyder ikke nødvendigvis det samme i to forskellige afdelinger. Og to risici kan ende i samme felt, selv om de i praksis er meget forskellige.
Tilgangen er også sårbar over for bias. Vi overvurderer let hændelser, der er nemme at forestille sig, og undervurderer ofte de mere kedelige, men sandsynlige, hændelser. Også vurderingen af konsekvensen er ofte farvet af personlige holdninger og perspektiver. Jeg har flere gange oplevet, at den HR-ansvarlige mener, at lønsystemet er et af organisationens vigtigste systemer. Det er det muligvis også udfra et fortrolighedsperspektiv. Men ofte vil andre systemer, være endnu vigtigere for organisationens evne til at producere og levere ydelser og tjenester til deres kunder. Dette bør være afspejlet i risikovurderingerne, da man ellers risikerer at fokusere sikkerhedsarbejdet på for mange eller på de forkerte systemer.
For at eliminere bias bør risikospecialister deltage i risikovurderingerne sammen med de forretningsansvarlige, der ejer de vurderede systemer og processer. De kan hjælpe med at udfordre vurderingerne og skabe en vis kalibrering på tværs af afdelinger, systemer og forretningsområder.
En anden udfordring er aggregering af de kvalitative risici. For hvordan lægger man risici med forskellige kategorier sammen? Bliver to eller flere risici med en “middel” vurdering til én “høj” samlet risiko? Ofte ender man blot med at rapportere antallet af identificerede risici indenfor hver kategori. Men er det så godt eller skidt at 10% af de identificerede risici er høje?
Rapporteringen af risici sker ofte i heatmaps. Det giver et overskueligt billede, men siger ikke nødvendigvis meget om den samlede risiko.
Kvalitativ risikovurdering er derfor stærk til at skabe overblik og fælles sprog. Men den er svagere, når risici skal sammenlignes og prioriteres på tværs.
2. Kvantitativ risikovurdering: Når risici skal prioriteres
Den kvantitative tilgang forsøger at sætte tal på risikoen. Det kan for eksempel være forventet økonomisk tab pr. år, usikkerhedsintervaller og andre mål, der gør det muligt at sammenligne risici mere direkte.
Et af de mest kendte rammeværk er FAIR (Factor Analysis of Information Risk). FAIR hjælper med at nedbryde en risiko i komponenter, der kan analyseres:
- Hvor ofte forventes en hændelse at ske?
- Hvor sandsynligt er det, at et angreb lykkes?
- Og hvad vil konsekvensen være, hvis det sker?
Det ændrer samtalen. Det er langt lettere for bestyrelsen og ledelsen at forholde sig til et forventet tab på eksempelvis 4 millioner kroner end at tale om risikoen i det røde felt øverst til højre i et heatmap.
Tal kan skabe falsk præcision
Kvantificeringens styrke er også dens største udfordring.
En god kvantitativ risikovurdering kræver valide data. Man skal have et rimeligt grundlag for at vurdere hændelsesfrekvens og tabsstørrelse. Det har mange organisationer ikke. Hvis datagrundlaget er svagt, bliver kvantificeringen hurtigt en øvelse i kvalificerede gæt. Og så kan resultatet se mere præcist ud, end det egentlig er.
Derfor bør kvantitative risikovurderinger være tydelige om usikkerheden. Monte Carlo-simulering eller lignende metoder kan for eksempel bruges til at vise et interval frem for ét enkelt tal.
Det gør både beregningen og kommunikationen mere kompleks, men også mere ærlig. Kvantitativ risikovurdering bruges derfor ofte af organisationer, der allerede har en moden kultur for kvantitativ risikostyring. Det gælder blandt andet finanssektoren, hvor kvantitative metoder i mange år har været anvendt inden for kredit- og markedsrisiko.
Kvantitativ risikovurdering er stærk, når risiko skal sammenlignes og investeringer prioriteres. Men kun hvis organisationen har datagrundlaget og kan håndtere usikkerheden ordentligt.
3. Scenariebaseret risikovurdering: Gør risiko konkret
Hvor den kvalitative tilgang giver overblik, og den kvantitative tilgang kan understøtte økonomiske prioriteringer, er den scenariebaserede tilgang ofte en praktisk mellemvej.
Her starter man ikke med abstrakte skalaer, men med konkrete hændelser.
For eksempel:
Leverandøren til lønsystemet bliver ramt af ransomware og er utilgængelig i tre uger.
Eller:
En medarbejder eksfiltrerer kundedata kort før sin fratrædelse.
Det gør risikovurderingen mere nærværende. Diskussionen handler ikke længere om en abstrakt “høj” risiko, men om hvad der faktisk kan ske for organisationen.
Et eksempel på en scenariebaseret tilgang er ISF’s IRAM2 (Information Risk Assessment Methodology 2).
Metoden bruger en struktureret proces, hvor man blandt andet etablerer forretningskontekst, vurderer konsekvenser, analyserer trusler og sårbarheder og ser på de eksisterende kontroller, før man når frem til en samlet risikovurdering.
Det gør metoden mere disciplineret end en klassisk risikomatrix, uden at den kræver den samme datamængde som en fuld kvantitativ model.
Scenarierne er både styrken og svagheden
Fordelen er, at scenarier er lette at forklare til ledelsen og skaber et bedre grundlag for dialog mellem sikkerhed, forretning og drift.
Ulempen er, at kvaliteten afhænger af de scenarier, man vælger. Anvender man de forkerte scenarier, får man en detaljeret analyse af det forkerte problem.
Derfor er arbejdet med at identificere og prioritere relevante scenarier mindst lige så vigtigt som selve risikovurderingen.
Scenariebaseret risikovurdering er ofte den praktiske mellemvej: konkret nok til at understøtte beslutninger, men uden nødvendigvis at kræve et omfattende kvantitativt datagrundlag.
IRAM3
ISF introducerede ved udgangen af maj 2026 IRAM3 som efterfølger til IRAM2.
IRAM3 kombinerer kvalitative og kvantitative vurderinger i en fælles proces. Det er et interessant eksempel på en generel udvikling: at forskellige risikovurderingstilgange i stigende grad kombineres frem for at blive brugt isoleret.
4. Threat modeling: Hvordan bryder en angriber ind?
Threat modeling adskiller sig fra de øvrige tilgange ved at være mere teknisk og fremadskuende.
Det centrale spørgsmål er enkelt:
Hvordan kan en angriber kompromittere dette system?
Det gør threat modeling særligt relevant i systemudvikling og arkitektur, hvor man vil identificere potentielle angrebsveje, før systemet sættes i drift.
Der findes flere metoder og rammeværk.
MITRE ATT&CK er en omfattende, empirisk matrix med taktikker og teknikker, som er observeret anvendt af angribere.
STRIDE kategoriserer trusler i seks typer:
- Spoofing
- Tampering
- Repudiation
- Information Disclosure
- Denial of Service
- Elevation of Privilege
PASTA (Process for Attack Simulation and Threat Analysis) er en risikocentreret syv-trins metode, som kobler tekniske trusler til forretningsmæssige konsekvenser.
Threat modeling kan føre til meget konkrete resultater.
Hvis analysen for eksempel viser, at en uautentificeret bruger kan eskalere rettigheder gennem et API, har man identificeret en konkret svaghed, som kan håndteres, før den bliver udnyttet.
Threat modeling løser ikke hele organisationens risikoproblem
Threat modeling kræver teknisk indsigt og kan være relativt tungt at gennemføre.
Metoden egner sig derfor ikke til at skabe et samlet risikobillede af hele organisationen. Den siger for eksempel ikke nødvendigvis meget om leverandørrisici, processer eller medarbejderadfærd.
Threat modeling er først og fremmest et teknisk værktøj til at forstå og reducere konkrete angrebsveje i systemer og arkitekturer.
Hvilken tilgang skal man vælge?
De fire tilgange har forskellige styrker og svagheder:
|
Tilgang |
Kort beskrivelse |
Styrker |
Svagheder |
|---|---|---|---|
|
Kvalitativ |
Risici vurderes på skalaer som lav, mellem og høj, typisk i en risikomatrix. |
Hurtig, enkel og let at kommunikere. |
Subjektiv og svær at sammenligne på tværs. |
|
Kvantitativ |
Risici udtrykkes i konkrete tal, typisk forventet økonomisk tab pr. år. |
Giver bedre beslutningsgrundlag og prioritering. |
Kræver data og kan give falsk præcision. |
|
Scenariebaseret |
Risiko vurderes via konkrete hændelsesforløb. |
Forretningsnær, konkret og let at forstå. |
Afhænger af, om scenarierne er realistiske og dækkende. |
|
Threat modeling |
Systemspecifik analyse af, hvordan en angriber kan kompromittere et system. |
Meget konkret og handlingsorienteret. |
Teknisk tung og ikke egnet til organisationsniveau. |
Derfor er det rigtige spørgsmål ikke, hvilken metode der er bedst, men hvilken metode der passer til det spørgsmål, organisationen forsøger at besvare.
|
Hvis I vil… |
Er denne tilgang typisk relevant |
|---|---|
|
Skabe et hurtigt overblik |
Kvalitativ |
|
Prioritere sikkerhedsinvesteringer |
Kvantitativ |
|
Arbejde med konkrete forretningsscenarier |
Scenariebaseret |
|
Identificere tekniske angrebsveje |
Threat modeling |
En organisation kan sagtens have brug for alle fire, men i forskellige situationer.
Start enkelt – og øg kompleksiteten, når behovet opstår
Mange organisationer starter med kvalitative risikovurderinger. Det er ofte det rigtige første skridt, fordi metoden er relativt enkel og skaber et fælles sprog for risiko.
Når organisationen bliver mere moden, kan scenariebaserede vurderinger give større værdi. De gør de vigtigste risici konkrete og skaber ofte en bedre dialog mellem sikkerhed, drift og ledelse.
Kvantitativ risikovurdering bliver især relevant, når organisationen skal prioritere mellem større investeringer og har behov for at sammenligne risici økonomisk. Det kræver samtidig, at organisationen kan håndtere usikkerheden på en seriøs måde.
Threat modeling hører primært hjemme i systemudvikling og arkitektur, hvor formålet er at identificere og håndtere tekniske svagheder, før de bliver til reelle problemer.
Modne organisationer bruger derfor ikke nødvendigvis én metode til alt. De bruger forskellige metoder til forskellige beslutninger.
Den egentlige udfordring er at få resultaterne til at hænge sammen.
En kvalitativ vurdering kan skabe det overordnede risikobillede. Scenarier kan gøre de vigtigste risici konkrete. Kvantitative metoder kan understøtte prioriteringen af investeringer. Threat modeling kan gå ned i de tekniske detaljer og identificere konkrete angrebsveje.
Tilsammen kan de give et langt stærkere beslutningsgrundlag end én metode alene.
Der findes ikke én rigtig metode
Risikovurderinger kan aldrig være et mål i sig selv. Formålet er at skabe et bedre grundlag for at træffe risikodrevne beslutninger.
Derfor afhænger den rigtige tilgang af organisationens modenhed og af det spørgsmål, man forsøger at besvare samt den beslutning, vurderingen skal understøtte.
Det betyder også, at forskellige metoder kan anvendes side om side:
- Kvalitativ risikovurdering skaber overblik og et fælles risikosprog.
- Scenariebaseret risikovurdering gør de vigtigste risici konkrete og forretningsnære.
- Kvantitative metoder kan understøtte prioritering af investeringer og sammenligning af risici.
- Threat modeling går ned i de tekniske detaljer og identificerer konkrete angrebsveje
Den egentlige udfordring er derfor ikke at vælge én metode, men at vide hvornår de forskellige vurderinger bør anvendes og få dem til at hænge sammen.
Med NIS2 og DORA er det samtidig blevet vanskeligere at nøjes med en flot skabelon og en farvet matrix. Risikovurderinger skal understøtte risikodrevne beslutninger på strategisk, taktisk og operationelt niveau og indgå naturligt i samspillet mellem organisationens tre forsvarslinjer.
For organisationer, der vil arbejde målrettet med it-risikostyring, er spørgsmålet derfor ikke:
“Hvilken tilgang til it-risikovurdering skal vi anvende”
men snarere:
“Hvilket spørgsmål skal vi besvare, og hvilken metode giver os det bedste beslutningsgrundlag?