
Om mig og sikker.nu
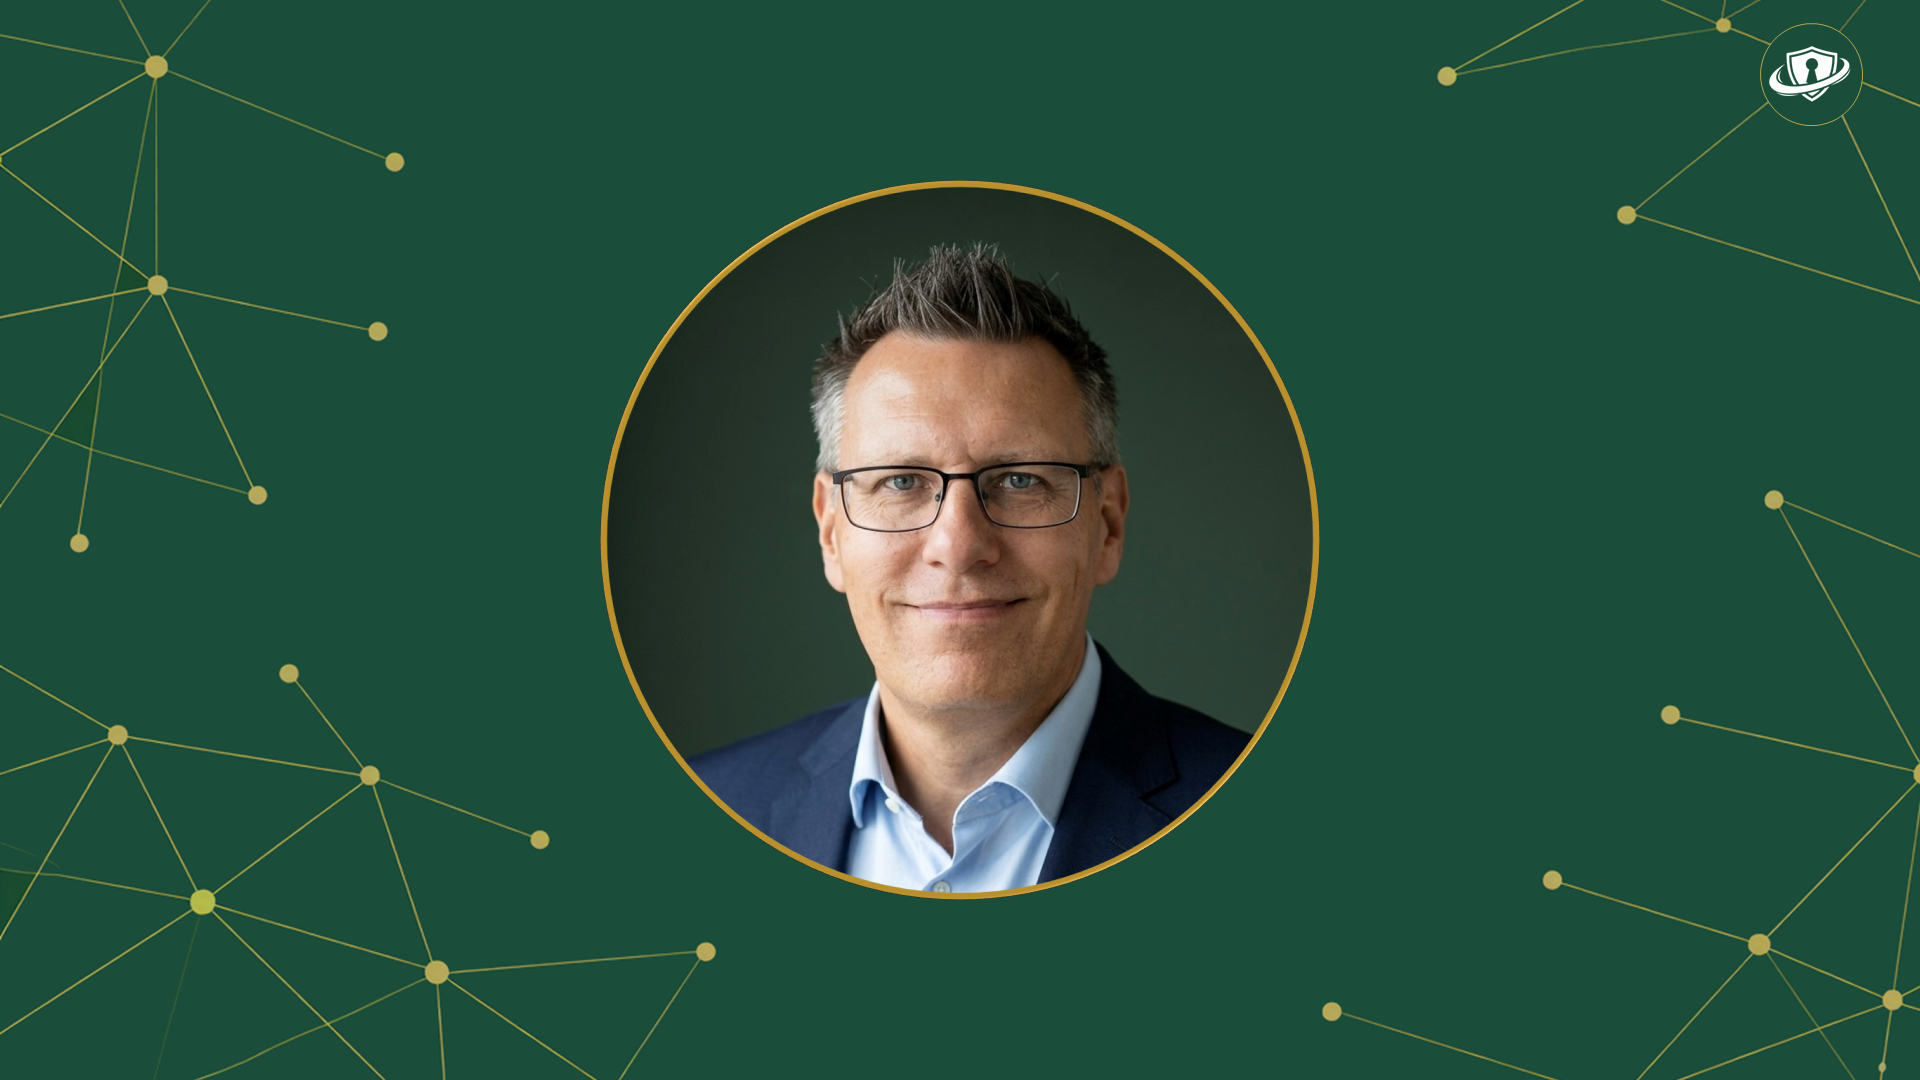
Jeg hedder Anders Lukic og arbejder til daglig som selvstændig, hvor jeg rådgiver om cyber- og informationssikkerhed. Jeg har arbejdet med området i mere end 20 år med særligt fokus på strategi, ledelsesforankring, risikostyring og implementering.
Jeg hjælper bestyrelser og ledelser med at forstå deres sikkerhedsrisici og omsætte dem til risikobaserede beslutninger om, hvordan investeringer og indsats i sikkerhed skal prioriteres. Mit fokus er hele vejen fra strategi og ambitionsniveau til organisering, praktisk implementering og verifikation af, om sikkerheden fungerer efter hensigten.
Tidligere har jeg i mange år arbejdet hos Deloitte, hvor jeg rådgav ledelser og bestyrelser om sikkerhed, risikostyring og regulatorisk efterlevelse. Min baggrund kombinerer sikkerheds- og GRC-rådgivning med it-revision og finansiel revision. Det har givet mig en stærk forståelse for sammenhængen mellem teknologi, forretningsprocesser, risici og interne kontroller samt erfaring med blandt andet sikkerhedsrammeværk som ISO 27001, NIST CSF og CIS Controls, regulatoriske krav som NIS2 og DORA samt ISAE 3000- og ISAE 3402-erklæringer.
Hvorfor sikker.nu?
Gennem årene har jeg set de samme udfordringer gå igen på tværs af brancher og organisationer. Sikkerhed bliver ofte betragtet som et teknisk anliggende, mens de vigtigste beslutninger træffes i ledelseslokalet. Den erkendelse er kernen i det, jeg skriver om her på sikker.nu og i mit daglige virke.
Med sikker.nu ønsker jeg at dele praktiske perspektiver på sikkerhed, risikostyring og compliance, målrettet ledere, sikkerhedsansvarlige og andre, der arbejder med at gøre sikkerhed til noget, der fungerer i praksis. Det kræver typisk:
- En klar strategi og sammenhæng mellem ambitioner, målsætninger og de konkrete handlinger
- Forståelse for de aktuelle trusler, og hvordan de kan påvirke organisationen
- Risikobaserede beslutninger forankret i ledelsen, som grundlag for en klar prioritering af investeringer og indsats i sikkerhed
- En tydelig rolle- og ansvarsfordeling, som forankrer sikkerhedsarbejdet på tværs af organisationen og gør det til en integreret del af kulturen hele vejen fra ledelsen til den enkelte medarbejder
- Overblik over gældende regler og krav til cyber- og informationssikkerhed på tværs af forretningsområder og geografier
- En samlet tilgang til at dokumentere og sikre efterlevelse af relevante sikkerhedskrav
- Effektive processer understøttet af relevante teknologier og leverandører
- Løbende opfølgning og rapportering på etablerede sikkerhedskontroller samt periodisk uafhængig verifikation af, om de fungerer efter hensigten
Alt det kan du læse om her på bloggen.
Ræk endelig ud, hvis du har spørgsmål, kommentarer eller emner, du ønsker belyst. Du er også meget velkommen til at kommentere på de enkelte indlæg.
Du er også meget velkommen til at følge mig og læse mere om min faglige baggrund på LinkedIn.
Det med småt
Indholdet på siden er mine personlige betragtninger og er ikke knyttet til nuværende eller tidligere arbejdsgivere. Sidens indhold udgør ikke og kan ikke erstatte professionel rådgivning.